ランサムウェアとは、パソコンやサーバーのデータを使えない状態にし、元に戻すことなどと引き換えに金銭を要求する不正なプログラムです。
会社の被害がニュースになると、「なぜ出荷まで止まるのか」「お金を払えば戻るのか」と疑問に感じる方もいるでしょう。
最初に、ニチレイの発表とランサムウェア一般の話を分けておきます。ニチレイは不正アクセスによるシステム障害と個人情報の漏洩を公表していますが、この記事で確認した第7報では、攻撃手法をランサムウェアと特定していません。 以下の仕組みを、そのまま同社で起きた攻撃の再現として読むことはできません。
今まさに業務用パソコンに身代金要求らしい画面が出ている場合は、読み進めるより先に社内の緊急連絡手順を優先してください。
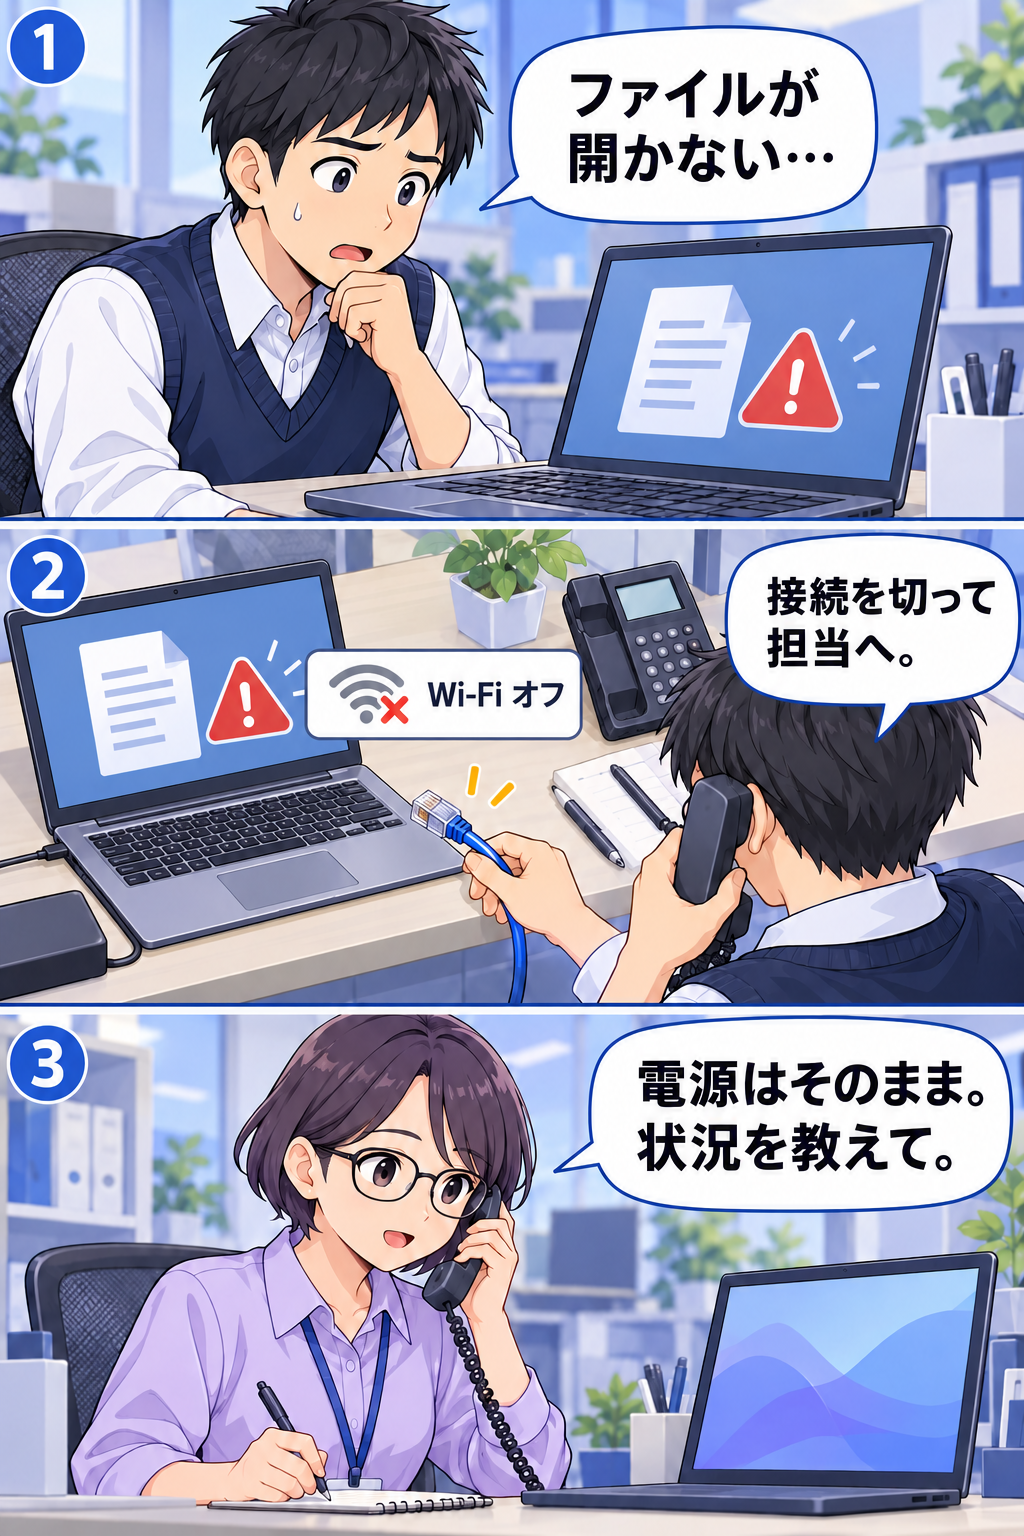
ネットワークから切り離し、電源を落とさず担当者へ連絡するのが、警察庁が示す基本的な初動です。
具体的な伝え方は後半で説明します。
ニチレイの発表で分かっていること
ニチレイの2026年9月18日付第7報によると、7月13日に不正アクセスが発覚し、被害拡大を防ぐため一部のシステムを停止しました。
冷蔵倉庫の入出庫や冷凍食品の出荷に影響が出ましたが、7月24日には全事業が通常稼働に戻ったとされています。
その後の調査で個人情報の漏洩が確認されました。
第7報が挙げるのは、商品を届けた顧客、取引先関係者、従業員・家族・採用応募者などに関する情報です。
対象ごとに含まれる情報が異なり、クレジットカード情報は含まれていないと説明しています。
また、同報告時点では情報の不正利用などの二次被害は確認されていないとしています。
| 公式発表から確認できること | そこからは断定できないこと |
|---|---|
| 不正アクセスとシステム停止が起きた | ランサムウェアだったこと |
| 入出庫や出荷に影響した | すべての設備が暗号化されたこと |
| 個人情報の漏洩が確認された | 漏洩したすべての情報が悪用されたこと |
| 第7報時点で二次被害は確認されていない | 今後も悪用が一切起きないこと |
この違いは、言葉の細かさだけの問題ではありません。
原因が公表されていない段階で「メールを開いた社員が原因だった」などと補うと、実際には確認されていない責任や被害を作ってしまいます。
2026年10月29日に同社の発表を確認した範囲では第7報までを参照しており、今後の状況は同社の新しい案内で確かめる必要があります。
自分が情報漏洩の対象か心配な場合は、届いた連絡だけを頼りに個人情報を返さず、企業の公式サイトに掲載された窓口から案内を確かめてください。
「被害の確認が必要」などと急がせる別の不審な連絡まで、正規の対応と考えないことが大切です。
ランサムウェアは、なぜ「身代金」と呼ばれる?
名前のransomは「身代金」を意味します。
典型的な攻撃では、文書や画像、業務データなどを暗号化して開けなくし、復号のための金銭を要求します。
暗号化とは、情報を鍵なしでは読みにくい形へ変える処理です。
本来は情報を守る技術ですが、攻撃者が勝手に行うと、持ち主が自分のデータを使えなくなります。
たとえば、昨日まで開けていた注文一覧が読めず、代わりに支払いを求める文書が現れる、といった状況です。
この要求文は「ランサムノート」と呼ばれます。
ただし、画面の見た目やファイル名だけで感染の種類を確定できるわけではありません。
実際の判断には専門的な調査が必要です。
近年は、暗号化だけでなく、盗んだ情報を公開すると脅す攻撃もあります。
データを使えなくする圧力と、秘密を公表する圧力を組み合わせるものが「二重恐喝」です。
暗号化せず、情報の持ち出しと公開の脅しで金銭を要求する手口もあります。
つまり、バックアップで文書を戻せたとしても、外へ持ち出された情報の問題が自動的に消えるわけではありません。
「ファイルを復元できるか」と「情報が漏れたか」は別々に調べる必要があります。
警視庁の解説は、こうした手口の違いも紹介しています。

一台の不調が、会社全体の仕事に広がる理由
会社の仕事は、一台のパソコンの中だけで完結していません。
在庫、注文、配送先、出荷指示などを複数の人や拠点で共有しています。
そのため、情報を使えなくなったり、安全確認のためシステムを止めたりすると、商品そのものが残っていても仕事を進めにくくなります。
たとえば、倉庫に箱が並び、トラックも用意できているのに、「どの箱を、いくつ、どこへ送るか」が確認できない場合です。
誤出荷を避けるには照合が必要なので、見切りで運ぶことはできません。
この例は物流と情報の関係を説明するもので、ニチレイの個別の作業状況を示すものではありません。
攻撃も、添付ファイルを開いた瞬間に一台だけが壊れる形に限りません。
対策が不十分な遠隔接続用機器、盗まれた認証情報などが入口となり、侵入後に別の機器や重要な権限へ広がることがあります。
大企業かどうかだけで安全を判断できないのは、規模のほかに接続方法や管理状態が関わるためです。
| 段階の例 | 起こり得ること | 防御で意識する点 |
|---|---|---|
| 入口を作られる | 脆弱性や認証情報を悪用して入られる | 更新、認証の強化、不要な公開の見直し |
| 内部へ広がる | 別の端末や重要な権限に到達される | 権限を必要な範囲に限定し、異常を検知する |
| 情報を奪われる | 機密情報や個人情報を持ち出される | 侵害範囲を調査し、漏洩対応も検討する |
| 業務を妨げられる | 暗号化や脅迫で業務が止まる | 隔離、連絡、復旧計画を実行する |
この表は理解のための段階例で、すべての攻撃が同じ順序で進むわけではありません。
入口だけを防げばよいというより、入られた後も広げない仕組みと、止まった後に戻す準備を重ねる考え方です。
攻撃用の仕組みを提供する側と、実際に侵入などを担う側が分業する「RaaS」という形もあります。
これはRansomware as a Serviceの略です。
特定の一人がすべてを行うとは限らないため、ニュースで犯行グループ名を知ることと、自社の安全を確かめることは別になります。
「ハッカー」は全員が犯罪者なのか
ハッカーという言葉は、コンピューターやシステムに詳しい人を広く指す場合もあり、犯罪者だけの呼び名ではありません。
報道では不正侵入をする人の意味で使われることもありますが、行為を見分けるには「許可を得ているか」「何を目的にしているか」が重要です。
| 立場の例 | 目的・許可の違い |
|---|---|
| 許可を受けた診断担当者 | 決められた範囲で弱点を調べ、持ち主の改善に役立てる |
| セキュリティ研究者 | 問題の調査や対策の研究を行う。調査方法や公開にも責任が伴う |
| 不正アクセスを行う攻撃者 | 許可なく侵入し、盗み出しや妨害などを行う |
「ホワイトハッカー」という呼び方を聞くこともあります。
ただ、肩書きだけで信用を決めるのではなく、依頼された範囲や権限の中で活動しているかが判断の軸になります。
善意を名乗れば、他人のシステムを自由に試してよいわけではありません。
身代金を払えば復旧する、とは言えない
支払いに応じても、データが元に戻る保証はありません。
復号の手段が渡されない、渡されたものが十分に動かない、持ち出された情報が残るなど、支払いと解決が一致しない可能性があります。
攻撃者の約束は、第三者が保証する復旧サービスとは違います。
警察庁は、金銭を支払っても復号は保証されず、犯罪グループの活動資金になる懸念があると説明しています。
会社で被害が起きたとき、画面を見た従業員が独断で連絡や支払いを進めるべきではありません。
経営・情報システム・法務などの担当者と、必要な外部専門家が状況を共有して対応する問題です。
「払わなければすぐに全部公開する」と急がされるほど、要求文の連絡先だけで動かず、普段から分かっている社内窓口へ伝えることが大切です。
焦って新たなソフトを入れたり、指定された場所へ社内ファイルを送ったりすると、調査や情報管理をさらに難しくするおそれがあります。
感染が疑われたとき、現場では何をする?
まず接続を切り、通常の作業を止める
業務端末なら、社内で決められた緊急手順を優先します。
一般的な初動として警察庁が案内するのは、LANケーブルを抜く、Wi-Fiをオフにするなどしてネットワークから隔離することです。
インターネットだけでなく、社内の共有先へつながる経路を切る意味があります。
有線と無線を併用している端末では、片方だけを切っても接続が残ります。
操作できる範囲で両方を確かめ、分からなければその状況を担当者に伝えます。
会社全体のネットワーク機器を、担当外の人が独断で操作する必要はありません。
電源を落とすと調査に必要な情報が失われる場合があるため、警察庁は電源を落とさないよう案内しています。
再起動、初期化、ファイルの削除、自己流の駆除を繰り返さず、隔離した状態で指示を待ちます。
社内担当者が状況に応じた具体的な指示を出している場合は、その指揮系統に従ってください。
見えていることを、事実として伝える
連絡は、感染が疑われるパソコンのメールだけに頼らず、あらかじめ分かっている電話番号など別の手段を使います。
表示された要求文の番号は相談先ではありません。
報告では、次の情報を、分かる範囲で伝えると初動の判断を助けます。
- いつ異常に気づいたか、端末の管理番号や使用場所。
- 画面に何が出ているか、どの作業ができなくなったか。
- 直前にしていた操作。思い当たらなければ、そのまま「不明」と伝える。
- LAN・Wi-Fiを切ったか、電源は入ったままか。
たとえば「10時15分に共有フォルダーが開かず、金銭を要求する文書が表示されました。
有線LANは抜き、Wi-Fiはオフ、電源は入ったままです」と伝えます。
「ウイルスを完全に特定しました」と言い切る必要はありません。
画面の写真を残す場合も、社内規則に従い、個人情報や機密が写った画像を公開の場所へ送らないようにします。
被害が疑われる端末に、復旧用のバックアップ機器をすぐ接続しないでください。
大切な予備データまで影響を受けるのを避けるため、接続や復元は担当者が安全性を判断してから進めます。
社外の相談先につなぐ
ランサムウェア被害は、最寄りの警察署やサイバー犯罪相談窓口へ相談できます。
会社では担当者が取りまとめると、説明の食い違いや重複を減らせます。
個人のパソコンでも、まず接続を切って記録を残し、信頼できる窓口に状況を伝える考え方は同じです。
警察への相談で、初動支援や対応する復号ツールの案内を受けられる場合があります。
ただし、相談すれば必ず全データを取り戻せるという意味ではありません。警察庁の被害時の案内から、公式の相談窓口や復号に関する情報へ進めます。
復旧は「ファイルが開いた」で終わらない
復旧には、侵入経路や影響を受けた機器・アカウントを調べ、攻撃者が残っていない状態へ戻す作業が伴います。
暗号化された端末だけを直しても、別の機器や認証情報が侵害されたままでは再び被害を受けるおそれがあるためです。
担当者は、調査結果に基づいて弱点の修正や認証情報の見直しを行い、安全性を確認した環境へデータを戻します。
バックアップがあっても、何日分を戻せるか、必要なアプリや設定がそろっているか、実際に業務を再開できるかは別途確かめる必要があります。
復旧確認の例としては、担当者の許可の下でテスト用の注文を使い、入力・在庫確認・出荷指示・結果の記録が正しくつながるかを確かめる、といった方法が考えられます。
これは一般的な確認例であり、本番の注文を勝手に試す勧めではありません。
復元した文書が開けることに加えて、業務の最後の結果まで照合する考え方です。
復旧に必要な日数は、被害範囲やバックアップの状態などによって変わります。
「何日で必ず直る」と一律には言えません。
ニチレイの稼働再開日を、別の会社の復旧期限として当てはめることもできません。
Microsoftの対応指針も、影響の範囲、業務アプリ、バックアップの復元テストを確認する重要性を説明しています。
復号ツールも万能ではありません。
対応する種類が限られ、同じ名前のランサムウェアでも版の違いなどで使えない場合があります。
元のデータを保全した上で専門家と検討し、検索で見つけたツールを感染端末に次々入れることは避けます。

普段の対策は、担当を分けると続けやすい
利用者ができることは、不審な添付やリンクを開く前に確かめる、決められた更新を行う、使い回さないパスワードと多要素認証を使う、異常を早く報告することです。
メールの表示名が知人でも、内容が普段と違えば、元から知っている連絡先で確認します。
一方、VPNなどの機器の更新、管理者権限の制限、ログの保存、バックアップの設計は、管理担当者が計画して進める領域です。
一般の利用者に「気をつけて」と伝えるだけでは、機器側の弱点は直りません。
会社では、誰が何を担当し、異常時にどこへ連絡するかまで決めておくことが必要です。
バックアップは「保存成功」の表示だけで安心せず、元に戻せるかを確かめます。
接続したままの保存先まで被害を受ける可能性があるため、普段の環境から切り離した保管なども含めて設計します。
定期的に安全な試験環境へ復元し、必要なファイルやアプリが使えることを確認しておくと、いざというときの見通しが立ちます。
報告しやすい雰囲気も対策の一部です。
クリックした人を責めることが先になると、気づいても言い出せず、対応が遅れるかもしれません。
まず事実と接続状態を伝え、調査と改善につなぐ運用のほうが、被害を小さくする行動を取りやすくします。
ブラウザの警告だけで感染を決めつけない
Webページに大きな警告や電話番号が出ただけで、ランサムウェアと断定することはできません。
偽の警告で電話をかけさせ、支払いや遠隔操作へ誘導する「サポート詐欺」もあります。
表示された番号へ慌てて電話をかけたり、指示されたソフトを導入したりしないでください。
ブラウザの警告なのか、実際にファイルが使えなくなり金銭を要求されているのか、見えている状態を担当者へ伝えます。
「警告を閉じられたから会社の端末全体が安全」とも、「警告が大きいから必ず感染」とも判断しないことが大切です。
会社の端末なら、自己判断で初期化する前に相談します。
まとめ
ランサムウェアのニュースを読むときは、企業が公表した事実と、一般的な攻撃の説明を分けると理解しやすくなります。
そして自分の備えでは、異常時の連絡先と、ネットワークから切り離す方法を確かめておくことが、知識を実際の行動につなげる第一歩になります。
関連記事
- 【注意】佐川急便のLINEメッセージは本物?詐欺との見分け方を解説 — 企業名をかたる連絡で、公式の経路から真偽を確かめる方法です。